
葛如鈞 專案翻車引爆公關危機!主管要亮點廠商拿AI交差的驗收防呆解法
從政治網頁提示詞外洩爭議,看組織委外專案管理、DoD交付定義與代碼衛生防呆機制
2026年10月台北市長選戰爆發「葛如鈞 專案翻車」爭議,競選團隊推出的3D互動網站遭網友抓包原始碼中留存參考對手網站的AI提示詞,發言團隊第一時間強硬回擊卻被Git提交紀錄推翻。這起事件赤裸裸揭開了許多組織在導入生成式AI專案時最真實的管理死角:主管急著要亮點、外包廠商趕工交差,缺乏驗收防呆機制,最後讓整個團隊陷入公關危機。
當這類事件發生在企業或團隊日常運作中,往往伴隨三個最棘手的協作痛點:
- 高層只要求在發表會前看到炫麗成果,卻未釐清技術來源與智慧財產權授權界限。
- 外包廠商在緊迫時限下利用生成式 AI 拼裝程式碼,未經脫敏就將內部提示詞推上公開平台。
- 技術爭議爆發時公關團隊缺乏事實查核依據,搶先對嗆導致後續公信力全面崩盤。
數位專案委外與驗收防呆速覽
針對委外開發與生成式 AI 專案,管理階層可依循以下三項核心準則建立防護網:
- 驗收斷點前置:不要等到上線日前夕才看成品,應在技術選型與提示詞架構階段設立檢驗節點。
- 代碼衛生防呆:公開部署前清查 Git 提交紀錄、程式碼註解與外部依賴,杜絕機密提示詞外洩。
- 客觀日誌優先:遭遇外部質疑時先調閱工程日誌與時間戳記,嚴禁在事實未明前搶先公開對質。
本文將讓你學到
主管要亮點廠商拿AI交差:政治網頁爭議折射出的外包病灶
2026年10月28日,台北市長蔣萬安競選團隊舉行發布會,推出主打AI與3D技術的互動網站《台北施政島》。然而網站上線不到24小時,便被外界質疑高度借鑑對手沈伯洋團隊於10月22日發布的「HEART政策島」。
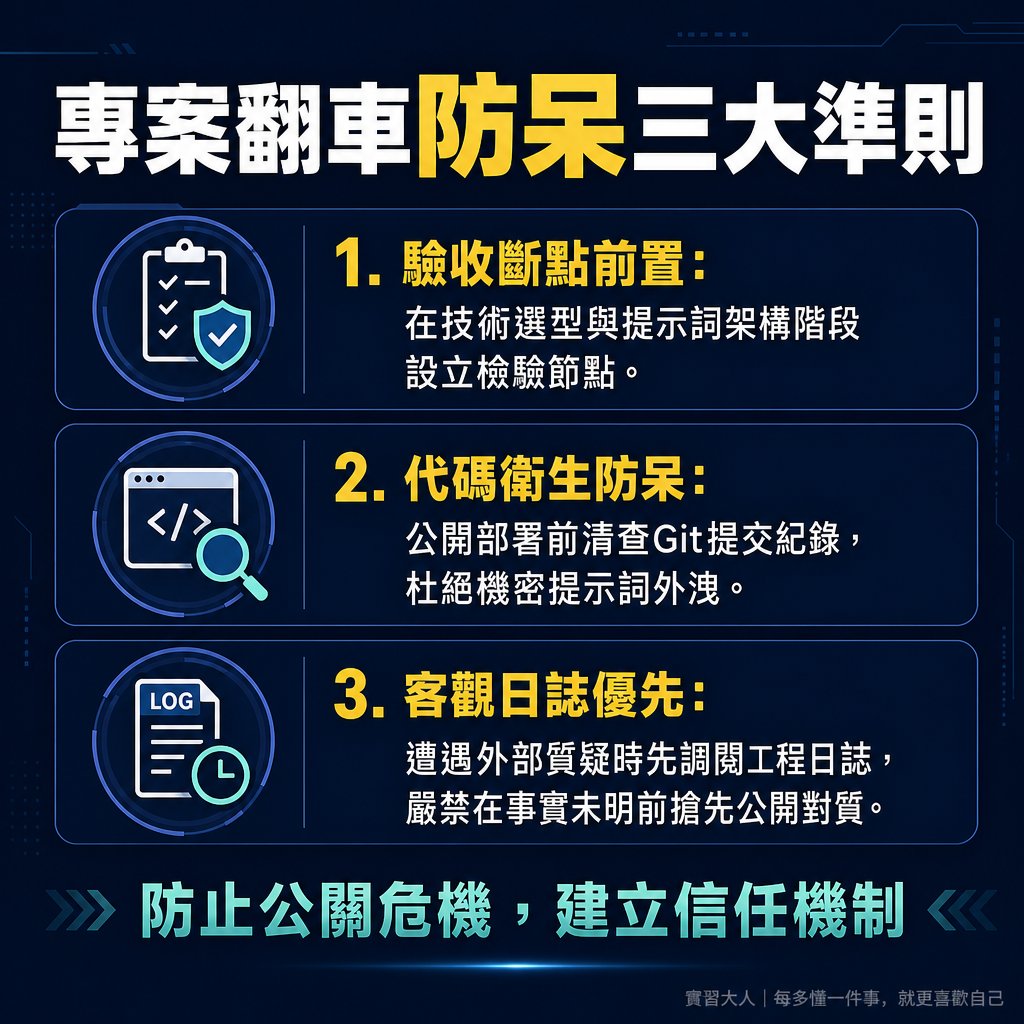
▲ 圖解:針對數位專案,建立驗收防呆機制,避免公關危機。
面對抄襲質疑,擔任競辦幹部的科技立委葛如鈞第一時間公開反駁,聲稱自身技術早已在10月初成熟運用,甚至批評對手陣營造神。
但隨後工程師社群檢視GitHub公開原始碼時,發現專案建立時間晚於對手,更在程式碼中直接翻出下達給AI的提示詞:「幫我做一個3D互動網站,互動手感參考『puma.taipei/heart-island』」。
面對鐵證,競選團隊隨後改口為「開源世界相互學習、網友共創」,並關閉社群留言。這場風波看似是政治攻防,本質上卻是一場標準的組織管理失靈慘劇。
在許多企業或組織內部,管理階層常在發表會或重大節日前夕提出緊迫需求,要求團隊交出具備話題性的亮點產品。基層執行者與外包廠商在時間嚴重不足的壓力下,最迅速的應對方式就是將同業既有成品的網址直接丟給AI模型,快速生成外觀相似的程式碼。
當主管只在乎發表會當天能不能在大螢幕上展示互動效果,卻沒有在專案流程中審視技術來源時,外包廠商自然會選擇阻力最小、成本最低的路徑敷衍交差,將未爆彈留給組織承擔。
交辦不能只看外觀:三道檢驗節點防堵外包黑箱
前英特爾執行長安迪·葛洛夫在經典著作《給經理人的第一課》中曾深刻闡述:經理人最具槓桿效益的管理動作,是把檢驗點設立在生產流程中成本最低的初始環節。一旦成品已經包裝完成並推向市場,事後發現缺陷的修復代價將成倍暴增。
傳統的專案交辦模式往往只看最後成果,只要展示畫面會動就算驗收通過。要徹底防堵外包黑箱,組織必須在合約與工作流中導入嚴格的「交付完成定義」(Definition of Done, DoD),並在關鍵節點分段驗收:
- 節點一:概念與架構審查點。在撰寫任何程式碼之前,要求廠商提交技術選型清單、開源授權協議及競品參考邊界,明確界定借鑑功能與侵權抄襲的紅線。
- 節點二:核心提示詞與模組稽核點。針對導入生成式 AI 的開發環節,建立提示詞存檔機制,審查模型生成內容是否涉及專有資料或第三方智財風險。
- 節點三:封裝發布前防呆檢驗點。在產品正式上線前48小時,執行自動化代碼掃描與元數據過濾,確保公開倉儲不殘留任何內部除錯資訊。
| 專案驗收維度 | 傳統黑箱驗收方式 | 現代防呆驗收機制 |
|---|---|---|
| 交付定義(DoD) | 僅要求發表會當天能展示畫面,缺乏技術架構與合法授權的具體規格。 | 確立交付成果規格,包含技術授權、開源協議清單與參考來源宣告。 |
| 時程檢驗節點 | 專案進行中完全不干預,直到最後交付日才一次性看成品。 | 在提示詞設計、架構雛形與正式上線前設置三道中間檢驗點。 |
| 程式碼審查 | 只要前端畫面能正常點擊,完全不檢查後端原始碼與版本控制紀錄。 | 上線前稽核 Git 提交紀錄、過濾內部機密註解與提示詞歷史。 |
| 危機應對機制 | 出事時由公關團隊先發言否認,將責任推給基層或外部廠商。 | 依據客觀工程日誌釐清責任歸屬,第一時間說明改善措施與事實邊界。 |
程式碼與提示詞外洩:數位專案上線前的防呆清單
在這起政治網站翻車事件中,最讓專業技術人員譁然的細節,是包含爭議提示詞的開發備忘與歷史紀錄,居然原封不動地出現在公開的 GitHub 倉儲中。這反映出執行團隊對現代軟體工程的「代碼衛生」(Code Hygiene)毫無概念。
許多非技術背景的主管誤以為網頁發布只是單純把檔案傳上伺服器。事實上,公開倉儲上的每一次 Git Commit 都會永久記錄作者、修改時間與原始碼內容,即使後續刪除檔案,歷史紀錄依然無所遁形。
為了避免機密提示詞、API 金鑰或內部爭議資訊隨產品上線而曝光,團隊在產品對外交付前應落實四項防呆步驟:
- 清查 Git 提交歷史紀錄:對外發布的公開專案應採取全新的乾淨分支(Clean Branch),或是將內部開發歷程扁平化(Squash Commit),抹除帶有非公開指示的草稿紀錄。
- 分離提示詞與靜態設定檔:將工程師與 AI 協同開發的 Prompt 記錄收攏於內部知識庫,嚴禁將臨時工作備忘直接寫在專案根目錄的 Markdown 或 HTML 註解內。
- 落實開源授權聲明規範:若專案使用了 Three.js 等開源 3D 渲染庫,應依據授權條款保留原創作者的版權告示,並在網站頁尾主動揭露開源致敬來源。
- 非同步獨立第三方盲測:在重大對外展示前,指派未參與該專案的資深工程師或外部顧問進行逆向檢視,從公眾與資安視角檢視所有公開資產。
從強硬反嗆到改口開源:面對技術翻車的危機處置三原則
當專案成果在發表後遭遇外界技術質疑,發言體系與管理高層的第一步反應,往往直接決定了事件是迅速停損還是升級為公關海嘯。在事實尚未完全釐清之前,貿然採取情緒化的全面否認,是危機處理中最致命的失誤。
回顧此次爭議,發言人在未核對工程端實際操作日誌的情況下,搶先以高姿態反控對手造神。當隨後技術社群貼出客觀存在的時間戳記與原始碼截圖時,原本僅限於外包瑕疵的技術爭議,瞬間擴大為整支團隊的誠信危機。
當團隊面臨委外專案或技術產品引發的外部指控時,應依循三項原則重建防線:
第一,事實查證優先於立場表態。技術爭議的本質在於客觀數據,系統伺服器 Log、Git 時間戳記與合約規範都是無法辯駁的證據。在技術負責人完成內部溯源並出具查核報告前,對外發言應僅限於確認收悉指教並進行內部核實,嚴禁搶先反擊。
第二,釐清權責邊界勝於全面硬拗。若內部查核證實是外包廠商違背交付原則或私自引用未經授權內容,組織應迅速依據委任合約釐清責任,要求廠商公開說明並修正產品,而非由高層出面為不合規的程式碼背書。
第三,承認流程疏失勝於模糊焦點。現代軟體開發善用 AI 工具與開源資源已是業界常態,公眾真正反感的不是技術參考,而是掩蓋事實與硬拗。以誠懇態度承認審查防呆機制不足,並同步端出具體的整改行動,才是重建公信力的有效途徑。